Registre de notification de violations à la CNIL - RGPD


Général
- Marque Fabriqué par Rubex
- Référence 09-1042-00
- État Nouveau
Caractéristiques
- Format A4
- Type de papier : Blanc 80g/m² ultra lisse
- Reliure : Dos carré piqué
- Nombre de pages : 40
Détails du produit
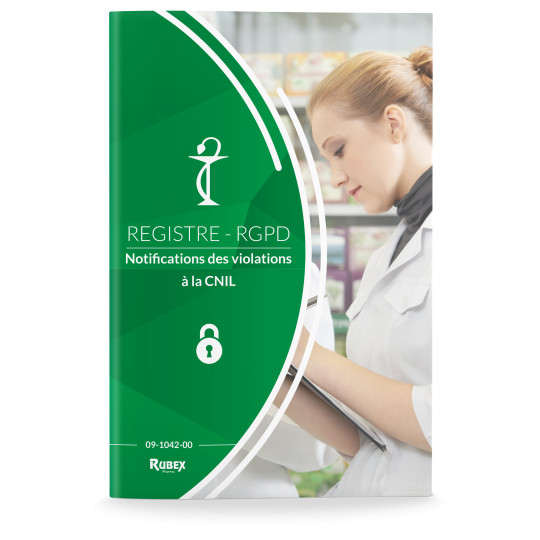
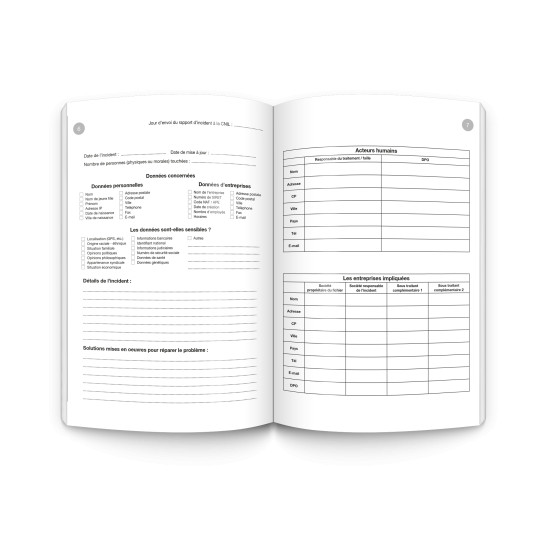
Ce registre est spécifiquement conçu pour aider les pharmaciens responsables de traitement à documenter les violations de données (fuites, piratages, pertes) conformément à l’article 33 du RGPD. En cas d’incident impliquant des données patients (dossiers médicaux, ordonnances, etc.), ce registre permet de :
- Consigner les détails de la violation (nature, données concernées, personnes impactées).
- Notifier la CNIL dans les 72h, comme l’exige la réglementation.
- Documenter les mesures correctives pour limiter les impacts.
Avec 40 pages et une reliure dos carré piqué, il est adapté à une utilisation pratique et sécurisée en officine.
Quand et pourquoi utiliser ce registre en officine ?
Les officines sont tenues de documenter toute violation de données personnelles, notamment :
- Piratage informatique (accès non autorisé aux dossiers patients).
- Perte ou vol de données (clé USB, ordinateur, dossiers papier).
- Erreur humaine (envoi de données à un mauvais destinataire).
Obligatoire selon l’article 33 du RGPD, ce registre permet de :
- Répondre aux exigences légales en cas de contrôle par la CNIL.
- Protéger l’officine contre les sanctions (jusqu’à 4% du chiffre d’affaires ou 20 millions d’euros).
Extrait des obligations légales (RGPD, article 33)
-
Notification à la CNIL sous 72h :
- Description de la nature de la violation (ex. : piratage, perte de données).
- Catégories de données concernées (ex. : dossiers médicaux, coordonnées patients).
- Mesures correctives mises en place (ex. : renforcement de la sécurité, information des patients).
-
Documentation interne :
- Consignation des faits, effets et mesures prises pour remédier à la violation.
Exemples d’utilisation en officine
- Piratage du système informatique : Documentez la violation et notifiez-la à la CNIL.
- Perte d’un dossier patient : Enregistrez l’incident et les actions correctives (ex. : changement de protocole de sécurité).
- Erreur de transmission : Consignez l’erreur et les mesures pour éviter les récidives.
FAQ
Oui, dès que votre officine traite des données sensibles (santé, ordonnances, etc.) et qu’une violation survient (piratage, perte, etc.).
Le pharmacien titulaire (responsable de traitement) ou le DPO (Délégué à la Protection des Données) si l’officine en a un.
Non, ce registre est standardisé pour répondre aux exigences légales, mais vous pouvez ajouter une étiquette avec le nom de votre officine.
Général
- Marque Fabriqué par Rubex
- Référence 09-1042-00
- État Nouveau
Caractéristiques
- Format A4
- Type de papier : Blanc 80g/m² ultra lisse
- Reliure : Dos carré piqué
- Nombre de pages : 40